脆弱性から学ぶPHPとの付き合い方
WordPress本体も
プラグインも
最新版にしているから
大丈夫👍
そう思っていないですか?
もちろん、
WordPressやプラグインを
最新の状態に保つことは、
サイトを守るための基本。
しかし、
2026年10月、
その考え方だけでは
不十分であることを
改めて考えさせられる
出来事が起きたよね😫💦
今回公表されたのは、
WordPress本体ではなく、
Webサイトを動かすために
使われている
プログラミング言語
「PHP」
の重大な脆弱性😱
昨今の出来事をきっかけに、
改めてPHPについて調べてみました。
PHPとは何なのか?
なぜWebサイトに必要なのか?
そして、どうすれば安全に付き合っていけるのか?
今回は、
PHPの基本的な役割から、
実際に起きた脆弱性、
日頃からできるセキュリティ対策まで、
初心者にも分かるように整理していきますね☝️
すごーく、大事な記事になります。
いつもより長めの記事になっていますので
ぜひ、ブックマークをおすすめします。
1. そもそもPHPとは?
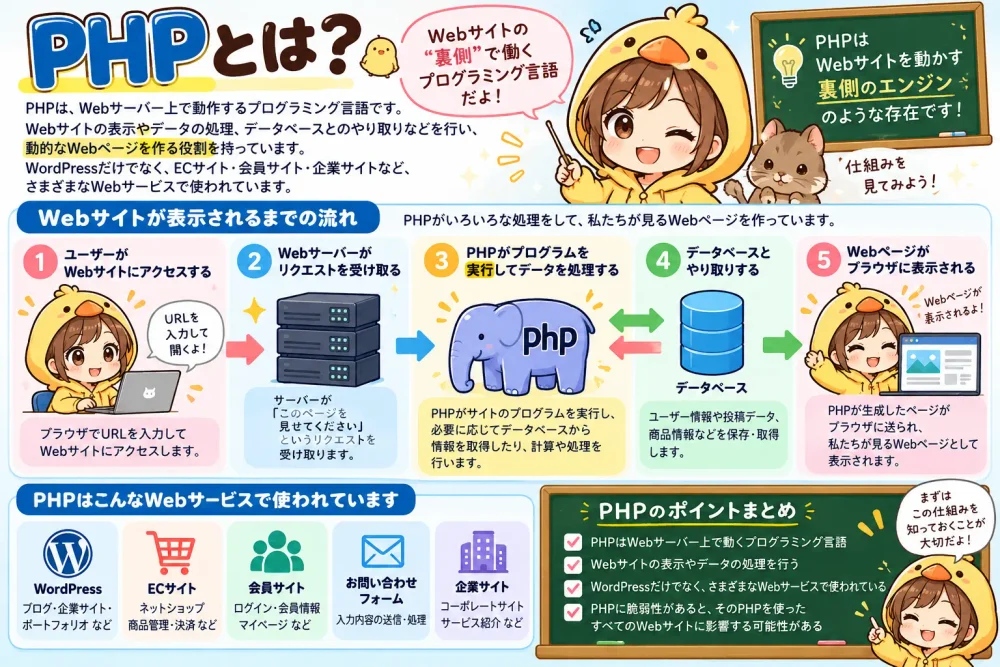
PHPとは、
Webサイトの裏側で
動いているプログラミング言語のひとつ。
少し難しく聞こえるけれど、
簡単に言えば、
Webサイトの表示や
データの処理を担当する
裏方さん
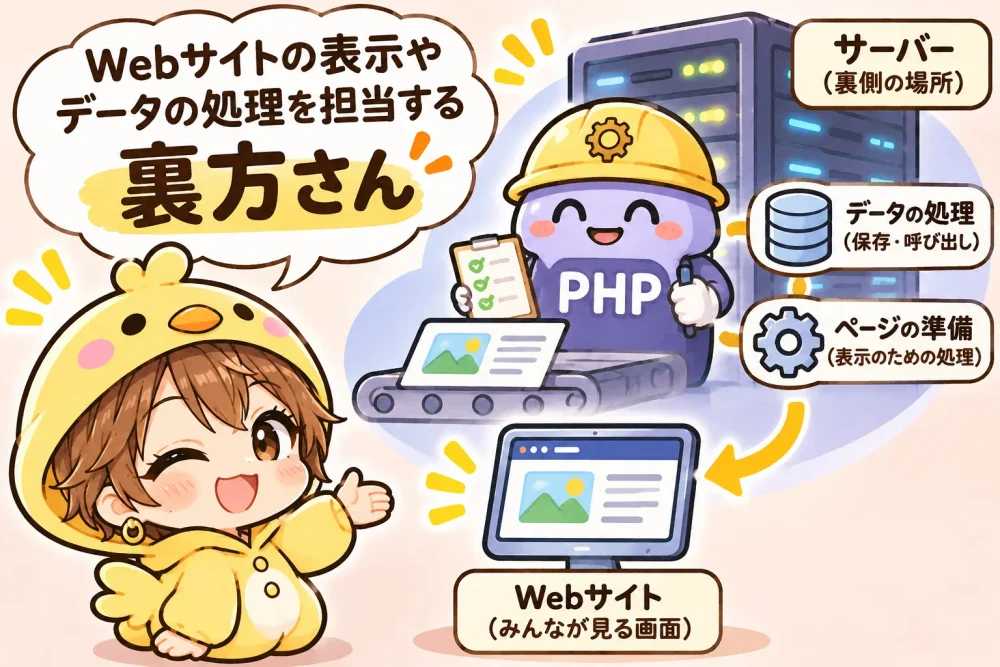
のような存在なんです。
例えば、こんな場面で使われている。
- WordPressでブログの記事を表示する
- ネットショップで商品情報や注文情報を処理する
- 会員サイトでログイン情報を確認する
- お問い合わせフォームから送られた内容を処理する
- データベースから必要な情報を取り出す
PHPは
WordPress専用の言語ではないですよ。
さまざまなWebサービスで
利用されているプログラミング言語のことです。
Webサイトが表示されるまでの流れ
例えば、
あなたがブラウザで
Webサイトを開いたとします☝️
その裏側では、
おおまかに次のような
処理が行われているんです👇
- ブラウザからWebサイトにアクセスする
- Webサーバーがリクエストを受け取る
- PHPがプログラムを実行し、必要なデータを処理する
- 必要に応じてデータベースから情報を取得する
- 処理されたWebページがブラウザに送られ、画面に表示される
このように、
PHPはアタシたちが
普段見ている
Webページの裏側で
働いてくれているんだよ。
ちなみに、
HTMLはWebページの構造を作り、
CSSはデザインを整え、
JavaScriptはブラウザ上での動きなど
をそれぞれ担当してくれているんだ😊
PHPは主にサーバー側で動き、
Webサイトの情報を処理する
役割を持っているという感じ。
PHPは危険なプログラムなの?
ここは誤解しないでほしい✋
PHPそのものが
危険なわけではないの🥺💦
PHPは長年利用されている
一般的なプログラミング言語であり、
世界中のWebサービスを支えている。
問題になるのは、
プログラムに脆弱性が見つかったり、
古いバージョンを使い続けたり、
適切な管理がされていなかったり
することなの。
これはPHPに限った話ではないんだけどね・・・
どんなソフトウェアにも
不具合や
セキュリティ上の問題が
見つかる可能性がある。
だからこそ、
PHPの仕組みを知り、
適切に管理することが大切なんだよ😫
2. 今回何が起きていたのか?PHP2shellという脆弱性
2026年10月21日、
PHPの開発元から
2件の重大なセキュリティ脆弱性が
公表された。
対象となったのは、次の2件。
- CVE-2026-109618
- CVE-2026-109619
この2つの脆弱性の組み合わせは、
「PHP2shell」と呼ばれている🥸
今回の脆弱性について、
IPAが具体的に示している
影響範囲は次のとおり。
- PHP 8.2.35より前の8.2系
- PHP 8.3.36より前の8.3系
- PHP 8.4.27より前の8.4系
- PHP 8.5.12より前の8.5系
また、
IPAによると、
調査に関与したWiz社は、
PHP 5.4以降のバージョンについても、
少なくともどちらか一方の
脆弱性の影響を受けると報告している。
上記はPHP公式が修正版を公開したサポート対象系列のバージョンです。サポートが終了した古いPHPについても、影響を受ける可能性があります。
★簡単に図解にすると👇
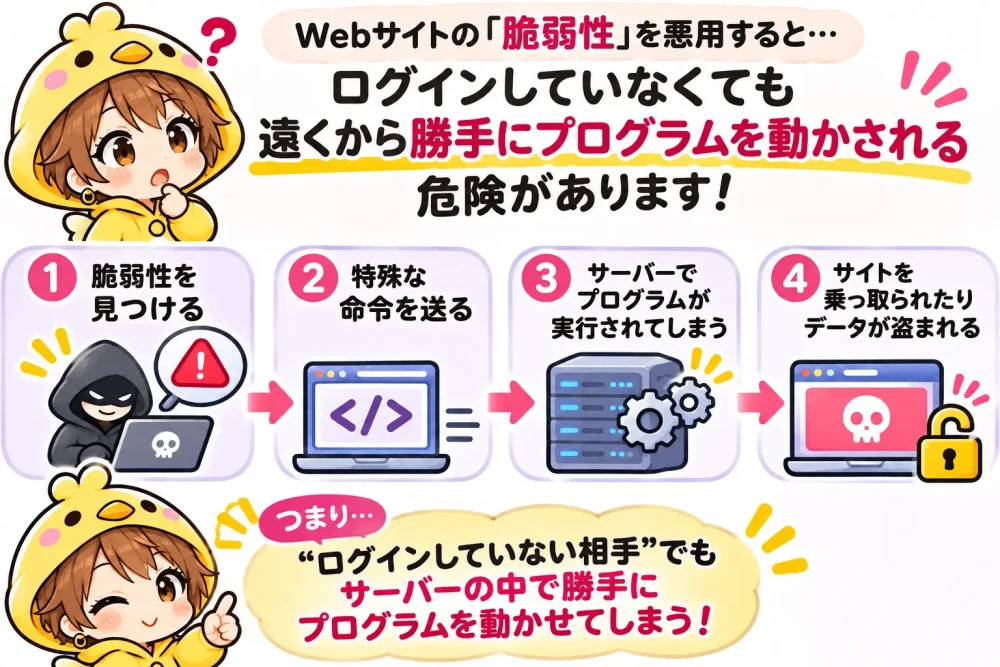
これは単なる表示崩れや不具合とは違うのね。
悪意のある第三者に
プログラムを実行されれば、
サイトの改ざんや不正な
ファイルの設置などに
つながるおそれがある😱
さらに、
10月26日には
米国のCISA
(サイバーセキュリティ・インフラ安全保障庁)
が、実際に
悪用された脆弱性として
KEVカタログ※に登録した。
※KEVカタログってなに?
KEVカタログとは、
実際にサイバー攻撃に悪用されたことがある、
ソフトウェアの弱点(脆弱性)を
まとめた一覧表です。
アメリカの
サイバーセキュリティ機関「CISA」が
公開しています。
「すでに攻撃に使われたことがある危険な弱点リスト」です。
自分のWebサイトに関係する
脆弱性がないか確認し、
必要な更新や対策を行うための参考になります。
日本のIPA(情報処理推進機構)
も10月27日に情報を更新している。
IPAによると、
同日時点で国内の
攻撃被害事例は
把握していないとのこと。
重大な脆弱性であることは
間違いないが、
国内の被害状況と
海外での悪用情報は
分けて考える必要があるんだよね🥸
3. なぜWordPressを更新するだけでは防げないのか?
ここが今回の重要なポイント☝️
アタシのこのブログサイト
(WordPress:Cocoon)も
PHPを使って動いているのよ💧
WordPress本体やプラグインは、
サイトの機能を動かす
アプリケーションなの。
一方、
PHPはそのプログラムを
実行するための環境だ。
家に例えるなら、
- WordPress:家そのもの
- プラグイン:家の中にある設備や家具
- PHP:家の中の設備を動かすためのエンジン
- サーバー:家を建てるための土地や建物の基盤
といった関係に近い。
家の鍵を新しくしたり、
家具を買い替えたりしても、
設備そのものに欠陥があれば、
その問題は解決しないって話になる。
今回の問題は、
まさにこの部分だった。
WordPress本体やプラグインを
更新しても、
PHPそのものの脆弱性は修正されない。
実際にWordPress公式も、
今回の脆弱性は
WordPress固有の問題ではなく、
PHPを利用するサーバー全般に
影響するものであり、
WordPress側で専用の更新を
予定していないと説明している。
つまり、
WordPressの更新と
PHPのセキュリティ対策は、
別々に考えなきゃいけないの😟
(参考:WordPress公式・Critical PHP Security Release)
4. 個人ブログやポートフォリオも無関係ではない
私のブログなんて小さいし、
誰も狙わないでしょう
そう考える人もいるかもしれない😅
しかし、
インターネット上の攻撃は、
必ずしも特定のサイトを
狙って行われるわけではないのだ🫵
攻撃用のプログラムやボットが、
ネット上のサーバーに自動でアクセスし、
脆弱性のあるソフトウェアや
設定を探すことがある😱
攻撃者にとっては、
人気ブログかどうかよりも、
利用できる弱点があるかどうかが
重要になる場合がある!
だからこそ、
個人ブログや小規模な
ポートフォリオであっても、
セキュリティ対策を
後回しにしてはいけないの。
おっと、
今回のPHP2shellで
特定の個人ブログが
狙われていたという意味ではない
から誤解しないでね😅
誰かに狙われているから
危険なのではなく、
公開しているサイトに
脆弱性があれば、
攻撃の対象になり得る。
この認識が大切だと思う。
5. PHPと安全に付き合うために確認したい4つのこと
ここからは、
実際にサイト運営者が
確認できることを紹介しておきます。
① PHPのバージョンを確認する
最初に、
自分のサイトが
どのPHPで動いているのかを確認しよう。
WordPress管理画面から、
ツール → サイトヘルス → 情報 → サーバー
を開く。
その中に「PHPバージョン」
という項目があるので
確認してください。
自分のサイトの状態を
把握することが第一歩。
【バージョン見てもわからないって人】
ぜひ、生成AIに
「PHPバージョン」のコピペをして
見てもらうといいと思います😊
現在のサポート状況や、
サポートが終了している場合の
対処方法なども、
一緒に確認できます✨
AIの回答だけで更新を判断せず、
最終的には利用している
サーバー会社の公式情報を
確認してください。
② レンタルサーバー会社の対応状況を確認する
次に確認したいのが、
契約している
レンタルサーバー会社からの
お知らせだね。
PHPの管理は、
レンタルサーバーの契約形態に
よって異なるんです。
一般的な共用レンタルサーバーでは、
PHPの更新や
修正パッチの適用を
サーバー会社が行う場合がある。
一方、
VPSなどでは、
利用者自身がPHPを
管理しなければならない場合も
あるので注意です。
アタシが利用している
エックスサーバーの公式発表を確認すると、
今回のPHP2shellについて
次の対応が公表されていた。
| PHPのバージョン | エックスサーバーの対応 |
|---|---|
| PHP 8.2~8.5 | 各系列の修正版へ更新 |
| PHP 5.1~8.1 | 修正パッチを適用 |
2026年10月26日午前6時20分までに、
通常のレンタルサーバーの
対象環境すべてで対応が
完了したと発表されていました😊
特に注目したいのは、
PHP 5.1~8.1については、
利用者が設定している
PHPのバージョンを変更せずに
修正パッチを適用したという点。
エックスサーバーの
通常のレンタルサーバーを利用している場合、
今回の脆弱性への対応だけを目的に、
慌ててPHPのバージョンを
変更する必要はないとのことでした。
ただし、
VPSなど自分で
PHPを管理するサービスは
対象が異なるため注意が必要なのね😟💦
あと、
今回の緊急対応と、
古いPHPを長期的に
使い続けてよいかどうかは
別の話になるのでここも注意!
PHP公式のサポート状況では、
PHP 8.2のセキュリティサポートは
2026年12月31日までとなっている。
今後は、
テーマやプラグインの互換性を確認しながら、
サポートが継続しているPHPへの
移行も計画しておきたい。
大切なのは、
数字だけで判断せず、
サーバー会社が実際に
どのような対策を行ったかを確認すること。
ちなみに、
エックスサーバーでは、
現在利用しているサーバーから
新しいサーバー環境へ
移行できる仕組みも用意されています。
これは、至急ではないので
時間がある時に行っておくと
いいかもですね😊
③ サーバー側のWAF設定を確認する
WAFとは、
Web Application Firewall
(ウェブアプリケーションファイアウォール)
のこと。
簡単に言うと、
Webサイトへの通信内容をチェックし、
攻撃につながる不審なリクエストを
検知・遮断する仕組みだよ。
エックスサーバーでは、
サーバーパネルからWAFの設定を確認できます。
こうした防御機能は、
利用できる環境であれば活用してほしいです。
ここで、
注意してほしいことがあります。
WAFは不正なアクセスを
検知するための防御機能であり、
すべての攻撃を防げるわけではない😅
それと、
WAFを有効にしても、
今回のPHPの脆弱性そのものが
修正されるわけではない💦
これは知っておいてください。
今回のPHP2shellについては、
PHP開発元が修正済みバージョンへの
更新を基本対策として案内している。
WAFはあくまでも多層防御の
ひとつとして考えてね😉
(参考:エックスサーバー・WAF設定マニュアル)
④ 使っていないプラグインは削除する
WordPressでは、
プラグインを「無効化」する
ことができるんです。
ですが・・・
無効化と削除は同じではない。
無効化すると、
通常はプラグインの機能は停止します。
ただし、
無効化しても
プラグインのファイル自体は
サーバー上に残っています。
プラグインによっては、
無効化した状態でも
ファイルへの直接アクセスなどが
問題になる場合があります。
そのため、
使わなくなったプラグインは
バックアップを取ったうえで、
削除を検討しましょう😅
すべてのプラグインが
直ちに危険というわけではないし、
プラグインの削除時に
設定やデータが消えることもあるから
注意してね。
必要なデータがないか
確認してから削除することが
大切だからね!!
それからの、
使わない機能を残さず、
管理する対象を減らす。
これもセキュリティ対策の
ひとつだとアタシは思ってます。
6. 一度設定したら終わりではない!日常的に行いたいセキュリティ対策
今回のような脆弱性は、
今後も発生する可能性があります。
そのため、
緊急時だけでなく、
普段からサイトを守る仕組みを
整えておいてください。
バックアップはサーバーの外にも保存する
サーバーで
バックアップを取っているから安心、
と思っていないだろうか?
実は、
バックアップの保存場所も重要になるんですね。
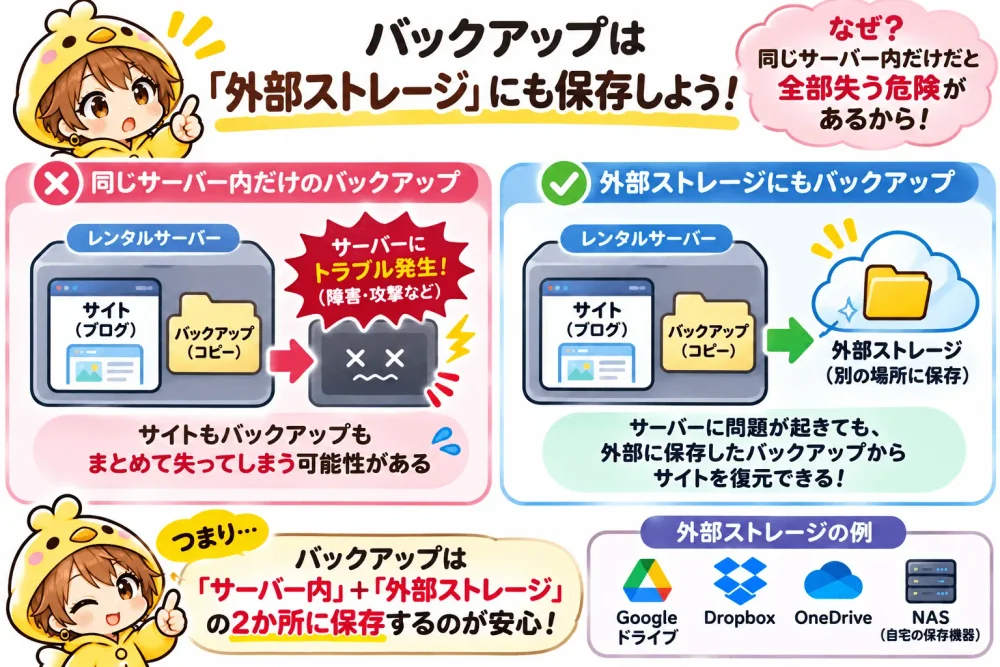
外部ストレージ👇
- Google Drive
- Dropbox
- Amazon S3
- OneDrive
などがあります。
普段から、
写真や音楽などを
保管するのに
使っている人いるんじゃないですか??
WordPressのバックアッププラグイン「UpdraftPlus」※などを利用すると、
Google Drive等へバックアップを
保存できるんです。
※UpdraftPlusでは、利用するプランによって選択できる保存先が異なります。利用したいストレージが自分のプランで対応しているか、公式情報を確認してください。
保存先を
サーバーとは別の場所にすることで、
サーバー障害やサイトの
侵害が発生した際にも、
復旧用のデータを
確保しやすくなるってことです😉
ここでも注意!
クラウドに保存していれば
絶対に安全というわけではないので
不正ログインされないように
パスキーや二段階認証などで
保護しておくことが大切です💦
また、可能であれば、
バックアップを複数世代
残しておくことも大切です。
万が一、
最新のバックアップに
問題があった場合でも、
過去の正常なデータから
復旧できる可能性が高まります。
さらに心配な方は、
定期的にバックアップから
復元できるかを確認しておくと
よいとされています。
いざというときに
きちんと復旧できる状態に
しておくことが目的です。
あはは・・・
アタシは復元チェックまでは
やっていない😅
(参考:UpdraftPlus公式・バックアップの保存場所)
ログイン画面の防御を強化する
WordPressのログイン画面は、
機械的なログイン試行の
対象になることがあるんです💦
そのため、
次の対策を取り入れたい👇
- 推測されにくい長くて固有のパスワードを使う
- 認証用プラグインなどを利用して、
管理者アカウントに二段階認証を設定する - 不要な管理者アカウントを作らない
- ログイン試行回数を制限する
- 必要に応じてCAPTCHA※などを導入する
※CAPTCHAとはこんなの👇
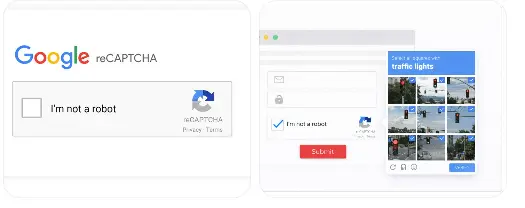
あとは、
ログインURLを変更する方法も。
ただし、
これはログイン画面への
自動アクセスを減らすための補助的な対策ね。
今回のPHP2shellのように、
WordPressのログイン認証を通らずに
PHPの脆弱性を悪用されるケースもある。
ログイン画面だけでなく、
サーバー側も含めて守ることが大切だ。
(参考:WordPress公式・ブルートフォース攻撃への対策)
不審なユーザーやファイルがないか定期的に確認する
忘れずに行いたいのがサイトの点検😤
確認したいのは、次のような部分。
- WordPressのユーザー
管理画面の「ユーザー」を開き、見覚えのない管理者アカウントが追加されていないか確認する。 - プラグイン
インストール済みのプラグインに、身に覚えのないものがないか確認する。可能であれば「Must-Use」※プラグインも確認しておきたい。
※WordPressに自動で読み込まれる、特別なプラグインのこと。 - アップロードフォルダ
wp-content/uploads/の中に、見覚えのないPHPファイルなどが置かれていないか確認する。このフォルダは通常、画像や動画などのアップロードデータを保存する場所だ。ただし、PHPファイルが見つかったからといって、すべてが不正なファイルとは限らない。
プラグインなどが
正規のファイルを作成する場合もあるため、
拡張子だけで削除せず、
ファイルの由来や内容を確認してくださいね。
また、
不審なファイルを発見したときは、
自己判断で削除して終わりにせず、
サーバー会社への相談や
セキュリティ調査も検討してくださいね🥺
PHPを最新の状態にしても、
すでに侵入されて設置された
不正ファイルや管理者アカウントが
自動的に消えるわけではない。
ここは覚えておいてほしい。
7. Webサイトを作る人・運営する人に必要なリスク管理
Webサイトは、
公開して動けば終わりではない☝️
WordPress本体、
テーマ、プラグイン、
PHP、
サーバー、
バックアップ。
それぞれに役割があり、
それぞれに管理すべきことがあるんです。
例えば、
制作を依頼されたときに、
- サーバーのセキュリティ対策は
誰が管理するのか? - WordPressやプラグインの更新は
誰が行うのか? - PHPのバージョンやサポート状況は
どうなっているのか? - バックアップはどこに保存するのか?
- 万が一改ざんされたとき、
どうやって復旧するのか?
こうしたことまで考えておくことが、
制作者としての信頼につながるんだよね。
もちろん、
個人でできる対策には限界がある🥺
すべての攻撃を防ぐことはできないし、
完璧なセキュリティというものも存在しない。
情報を確認し、
必要な対策を取り、
定期的に見直すことが大切。
これが、今回調べた感想です😊
イヤー身が引き締まった💦
PHPは怖いものではない。
Webサイトを支える便利な技術だからこそ、
仕組みを理解し、
正しく管理していく必要があります。
PHPを正しく知ることは、
Webサイトを安全に運営するための
第一歩。
これからWebサイトを作る人も、
運営している人も、
まずは自分のサイトがどんな仕組みで
動いているのかを知ることから
現状に向き合っていきましょ😉
時間をかけて育ててきた
自分のサイトだからこそ、
これからも大切に守っていきたい。
Time is Life🫶
参考資料・公式情報
今回の記事を作成するにあたり、
以下の公式情報を確認しました。
PHPの基礎・バージョン管理
今回の脆弱性について
- IPA:PHP2shellに関する注意喚起
- PHP公式:セキュリティリリース情報
- WordPress公式:Critical PHP Security Release(2026年10月21日)
- – CISA公式:Known Exploited Vulnerabilities Catalog(KEVカタログ)
サーバー・WordPressのセキュリティ
バックアップ
※この記事は2026年10月30日時点で確認できる情報をもとに作成しています。セキュリティ情報や各サービスの対応状況は変更される場合があります。実際の設定変更を行う際は、最新の公式案内を確認してください。
コメント